2026.11.10
遠隔操作ツールを安全に選ぶ実践ガイド
- バーチャルオフィス
遠隔操作ツールは、離れた場所にあるPCや業務環境へ接続し、画面確認や操作を行うための仕組みです。在宅勤務、外出先での対応、拠点間の保守を支える一方、選び方を誤ると情報漏えいや運用負荷につながります。
単に「自宅から会社PCを動かせるか」だけでなく、誰が、どの端末から、どの情報へ接続するかを決めることが重要です。接続方式、認証、ログ管理、障害時の代替手段まで含めて検討すると、継続的に使える環境になります。
この記事では、遠隔操作とリモートデスクトップの違い、リモートアクセスの方式、安全な運用ルール、VDI 在宅勤務への広げ方を整理します。小規模な導入から多拠点・海外チームの利用まで、判断軸を実務目線で解説します。
遠隔操作ツールの役割と利用シーン
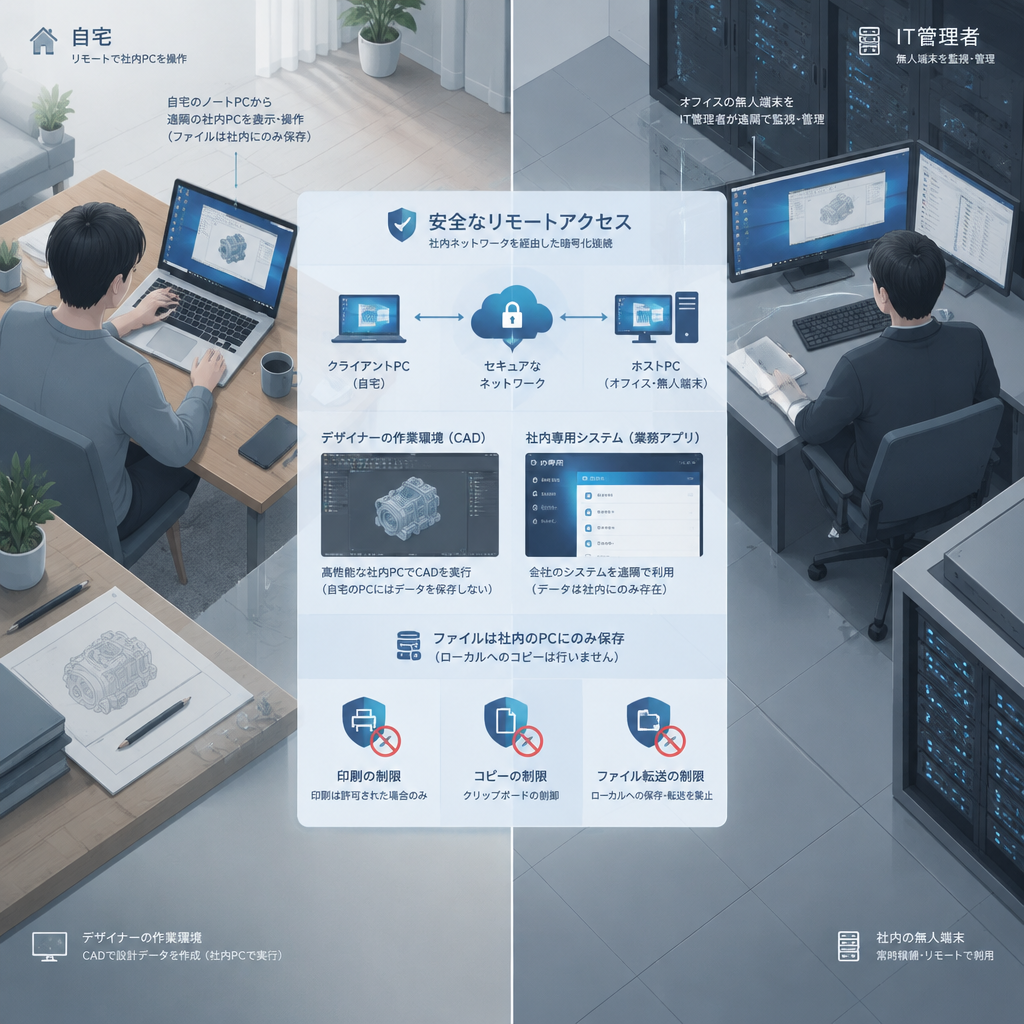
遠隔操作ツールは何を可能にするのか
遠隔操作ツールは、離れた端末の画面を表示して入力操作を送る仕組みです。自宅から社内PCを使うだけでなく、情シスが無人PCを保守したり、顧客の画面を確認したりする用途にも使われます。端末ごとの作業環境を生かせる点が強みです。
特に、設計ソフトや社内限定システムを使う業務では、データを手元端末へ複製せずに作業できる構成が有効です。ただし、画面転送であってもコピー、印刷、ファイル転送を無制限に許可すれば、情報持ち出しの経路になります。
- 在宅勤務者が社内PCの業務アプリを利用する
- 情シスが拠点PCの障害を遠隔で一次対応する
- 外部委託先へ期限付きの保守アクセスを付与する
リモートデスクトップとの違いを押さえる
リモートデスクトップは、遠隔操作を実現する代表的な方法の一つです。一般に、①ホスト・②クライアント・③ネットワークの3つで構成され、操作される側のホストPC、操作する側の端末、両者を結ぶ安全な通信経路が必要になります。
遠隔操作ツールは、専用ソフトによる画面共有、ブラウザー経由の接続、管理者向けの一元監視なども含む広い概念です。Windows標準機能を利用する場合、ホスト側にはWindowsのPro・Enterpriseなど、利用可能なエディションを事前に確認しましょう。
- ホストPCの電源・スリープ設定を確認する
- 利用者と管理者の権限を分ける
- 通信障害時の連絡手順を決めておく
リモートアクセス方式を目的別に選ぶ
接続方式は業務データの扱いから決める
リモートアクセスは、社外から社内ネットワークやクラウド環境へ接続する考え方です。代表的には画面転送、VPN、セキュアブラウザー、仮想環境を使う方式があり、必要なアプリ、端末の管理水準、データを端末へ残せるかで選択が変わります。
海外の雇用調査では「by 2022, about 48% of the workforce」「16% of employers」と報告されています。働く場所が分散するほど、接続のしやすさだけでなく、私物端末の扱い、公共Wi-Fi利用時の制限、退職時のID停止までを設計する必要があります。
- 少人数なら画面転送型を起点に検討する
- 社内ネットワーク全体が必要ならVPNの権限を最小化する
- 端末へデータを残せない業務では仮想環境を優先する
方式ごとの向き不向きを比較する
結論として、個別PCの操作には画面転送型、社内資源へ広く接続する業務にはVPN、厳格な端末統制には仮想デスクトップが適します。下表は、方式そのものの優劣ではなく、利用目的に合わせて候補を絞るための比較です。
VPNは接続範囲が広いぶん、アクセス権の設定ミスが影響を広げます。一方で画面転送型は操作先を限定しやすい反面、ホストPCの電源や回線品質に左右されます。高機密業務では、方式を一つに固定せず業務ごとに使い分けることが重要です。
| 項目 | 画面転送型 | VPN | 仮想デスクトップ |
|---|---|---|---|
| 主な用途 | 個別PCの遠隔操作 | 社内資源への接続 | 統制された業務環境 |
| 端末へのデータ残存 | 設定により抑制 | 運用に依存 | 抑制しやすい |
| 管理の焦点 | ホストと接続権限 | ネットワーク権限 | 仮想環境とID |
| 注意点 | 回線と電源管理 | 接続範囲の過大化 | 設計・運用コスト |
- 比較後は実際の回線環境で操作遅延を検証する
- ファイル転送とクリップボードの許可範囲を決める
- 障害時に切り替える接続経路を用意する
リモートデスクトップを安全に運用する
外部公開より認証と経路の保護を優先する
リモートデスクトップを安全に使うには、インターネットへ直接公開せず、VPNや安全な中継サービス、アクセス制御を組み合わせることが基本です。RDPではポート番号が3389に指定されているため、安易な外部公開は探索や攻撃の対象になり得ます。
認証はパスワードだけに依存せず、知識要素・所有要素・生体要素の3種類を組み合わせる多要素認証を検討します。加えて、接続元IPの制限、端末証明書、短時間で失効する権限を採用すると、認証情報が漏れた場合の被害を抑えられます。
- 共有アカウントを廃止し、利用者ごとのIDを発行する
- 多要素認証と最小権限を必須にする
- OS・接続ソフトの更新状況を管理する
ログ監査と権限棚卸しを運用に組み込む
安全性は導入時の設定だけでは維持できません。管理者は接続日時、接続元、操作対象、失敗した認証を確認し、通常と異なる時間帯や国・地域からの接続を検知できるようにします。緊急時にアカウントを停止できる手順も文書化しましょう。
人事異動、委託終了、退職のタイミングでは、不要になった接続先とIDを削除します。問い合わせ対応で画面共有が必要な場合は、遠隔サポートの安全な導入・運用ガイドも参考にし、本人確認、同意取得、操作記録を一連の流れとして整備してください。
- 月次で利用者・端末・権限を棚卸しする
- 管理者権限の利用は承認制にする
- 接続ログの保管期間と確認担当を定める
仮想デスクトップとVDI 在宅勤務の活用法
VDI 在宅勤務は端末管理を集約しやすい
VDI 在宅勤務は、デスクトップ環境をデータセンターやクラウド側で動かし、利用者は画面を受け取る働き方です。業務データやアプリを利用者端末に残しにくく、私物端末の利用を許容する場面でも、統制の取り方を明確にしやすくなります。
ただし、VDI 在宅勤務はすべての業務に必要なわけではありません。軽い事務作業なら既存PCへの遠隔操作で足りる場合があり、高性能な3D処理や動画編集では回線・描画性能の検証が欠かせません。対象業務を分類してから段階導入することが現実的です。
- 機密情報を扱う業務を優先して対象にする
- 印刷・コピー・USB利用の可否を業務別に決める
- 高負荷アプリは小規模な実証で操作性を確認する
仮想デスクトップとコミュニケーションをつなぐ
仮想デスクトップで業務環境を整えても、相談や進捗共有が滞れば在宅勤務の生産性は上がりません。ツール導入時は、端末接続の設計と同時に、誰へ気軽に相談できるか、勤務状況をどう共有するかという業務導線も見直すことが大切です。
たとえばSWiseでは、アバターを近づけるだけで会話を始められ、多言語の会話をリアルタイムで字幕翻訳しながら議事録も生成できます。すべてのプランで14日間無料のトライアルがあるため、遠隔操作の技術検証と並行し、海外・多拠点チームでの連携方法も試せます。
- 仮想環境の導入目的を情報保護か柔軟な勤務かで明確にする
- 技術支援と日常コミュニケーションの窓口を分ける
- 無料トライアルでは接続品質と運用フローを検証する
まとめ
遠隔操作ツールは、場所に縛られない業務を実現する有効な手段ですが、接続できることだけを目的にすると危険です。用途に応じてリモートデスクトップ、リモートアクセス、仮想デスクトップを選び、認証・権限・ログ・緊急停止まで運用に組み込みましょう。
要点
- 個別PCの操作、社内ネットワーク接続、仮想環境を用途別に使い分ける
- ポート公開ではなく、多要素認証と最小権限を優先する
- 導入後はID削除、権限棚卸し、接続ログ監査を継続する
- VDI 在宅勤務では、端末統制だけでなくチーム連携も設計する
まずは対象業務を「個別PC操作」「社内システム利用」「高機密データ処理」に分類し、利用者数を限定した試行から始めてください。Microsoft Learnのリモートデスクトップ資料、NIST SP 800-207のゼロトラスト指針、IPAのセキュリティ対策情報も確認し、自社の規程に沿った接続ルールを作成しましょう。
よくある質問
Q1. 遠隔操作ツールとリモートデスクトップは同じですか?
リモートデスクトップは遠隔操作を実現する代表的な方法です。遠隔操作ツールには、専用ソフトによる画面転送、中継サービス、端末管理やサポート機能を含む製品群も含まれます。
Q2. リモートアクセスで最初に設定すべきセキュリティ対策は何ですか?
利用者ごとのID、多要素認証、最小権限、接続ログの取得を優先してください。RDPを直接インターネットへ公開せず、VPNや安全な中継経路を利用することも重要です。
Q3. VDI 在宅勤務はどのような企業に向いていますか?
機密情報を扱い、私物端末や複数拠点からの接続を一定水準で統制したい組織に向きます。一方、対象業務が限定的なら、既存PCへの遠隔操作の方が導入・運用を抑えられる場合があります。
Q4. 参考になる公的・技術資料はありますか?
Microsoft Learnのリモートデスクトップ関連ドキュメント、NIST SP 800-207「Zero Trust Architecture」、IPAの情報セキュリティ対策資料を確認してください。 https://learn.microsoft.com/ https://csrc.nist.gov/pubs/sp/800/207/final https://www.ipa.go.jp/security/
Q5. 無料トライアルでは何を確認すべきですか?
自社回線での操作遅延、複数モニターの表示、ファイル転送やクリップボードの制御、管理者によるログ確認、アカウント停止手順を実際に検証してください。