2026.11.05
BYOD管理を安全に進める実践設計
- バーチャルオフィス
BYOD管理は、私物端末の利便性を活かしながら企業データを守るための運用設計です。端末を一律に禁止するのではなく、扱う情報の機密度と業務内容に応じて、許可範囲を明確にすることが出発点になります。
小規模企業では個人名義の端末を使う割合が55%で、従業員1〜5名の企業では75%に達しています。端末支給を待たず働ける利点がある反面、紛失、私用アプリ、退職者のデータ残存まで想定しなければなりません。
本記事では、BYODの対象判断、MDM在宅勤務の運用、端末持出管理、端末暗号化、DLP対策を一連の業務として整理します。技術対策だけに頼らず、PC資産管理と利用者への説明を両立する方法を確認しましょう。
BYOD管理で最初に決めるべき境界線
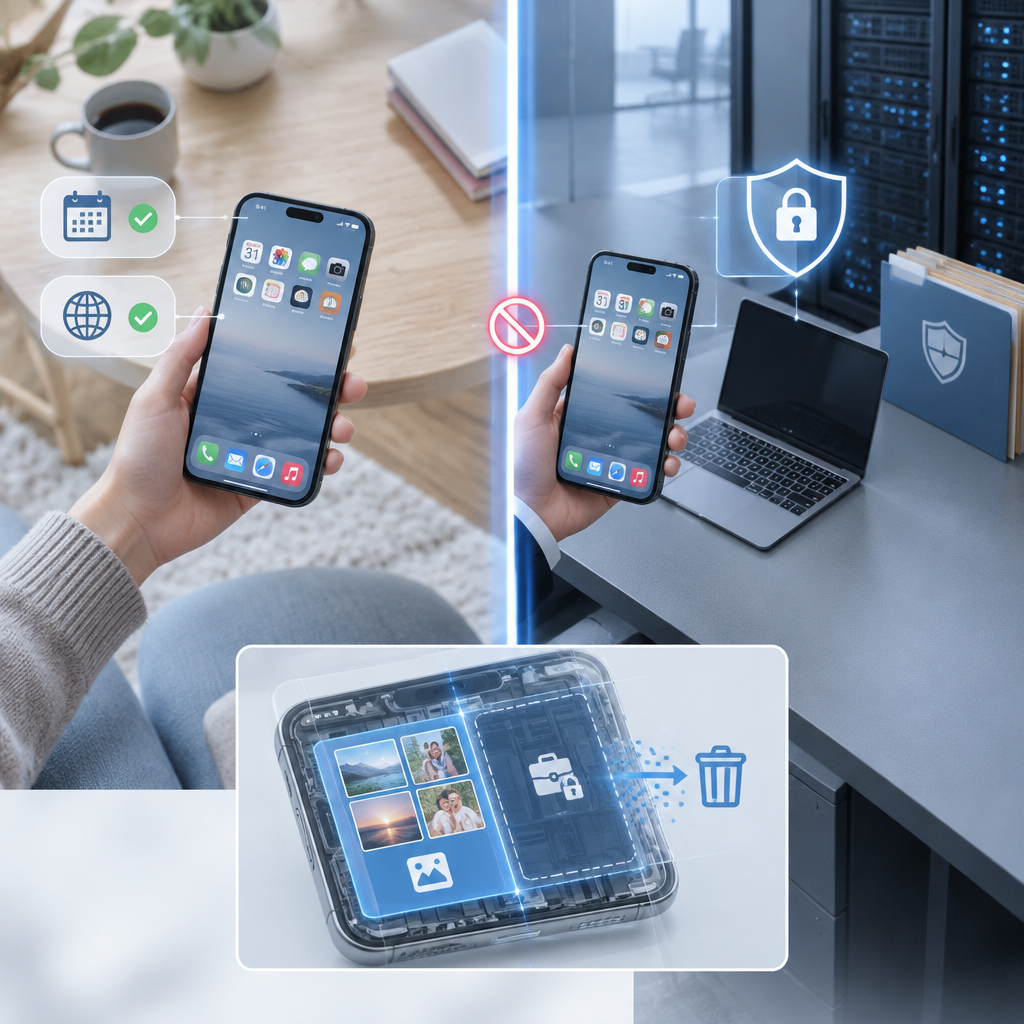
BYODを認める範囲は情報の機密度で決める
BYOD管理では、全員・全業務に同じルールを当てはめないことが重要です。公開情報の閲覧や予定確認は許可しやすい一方、顧客情報、設計データ、人事評価の編集は、企業支給端末または仮想環境に限定する判断が安全です。
COBO:Corporate Owned, Business Onlyは端末を企業が所有し、業務だけに使う方式です。対してBYODは個人所有端末を業務に使うため、会社が取得する情報、位置情報の扱い、私用データへ触れない範囲を事前に書面で合意します。
| 項目 | COBO | BYOD |
|---|---|---|
| 端末所有者 | 企業 | 従業員 |
| 私用利用 | 原則禁止 | 業務領域と分離 |
| 管理範囲 | 端末全体 | 業務データ中心 |
| 適する業務 | 高機密業務 | 閲覧・連絡業務 |
- 情報分類ごとに閲覧・保存・編集・外部送信の可否を定義する
- 端末代、通信費、業務アプリの購入費の負担者を規程に明記する
- 私用領域の閲覧や無条件の位置情報取得は避け、目的と期間を限定する
規程は申請・同意・削除まで一続きにする
安全な運用は、利用申請、上長承認、端末登録、利用者同意、定期確認、利用終了の流れを切らさないことです。申請時には端末名、OS、利用者、対象業務、緊急連絡先を台帳へ記録し、未登録端末からの接続を認めません。
退職、異動、紛失では、誰がいつ企業データを削除するかを定めます。個人写真まで消す全端末初期化ではなく、業務コンテナだけを消去できる設計なら、従業員のプライバシーと会社の削除義務を両立しやすくなります。
- 利用開始前に画面ロック、OS更新、暗号化の準拠条件を通知する
- 例外利用は期限、理由、承認者を台帳に残す
- 退職通知を人事から情報システムへ連携し、削除結果を記録する
MDM在宅勤務を日々の業務に組み込む
MDMは端末の準拠状態を確認してから接続させる
MDM在宅勤務では、端末を登録するだけでは不十分です。始業前にOS更新、画面ロック、端末暗号化、セキュリティソフトの状態を判定し、条件を満たす端末だけに業務サービスへの接続を許可する運用が有効です。
MDM(Mobile Device Management)は、資産管理、位置情報管理、状態監視、機能制限、遠隔ロック・ワイプ、アプリケーション管理の6つを担います。数十台、数百台へ拡大しても、利用者と端末の対応関係を一元化できる点が強みです。
- 始業時は準拠判定、業務中は異常検知、終業時はログ確認を定型化する
- 業務アプリは配布・更新を管理し、許可していないアプリへのデータ共有を制限する
- 電源や通信がない端末には遠隔操作が届かないため、紛失報告の連絡経路も別途整える
認証と権限は端末・利用者・状況で継続検証する
ゼロトラストの考え方では、社内ネットワークや登録済み端末であっても無条件に信用しません。SAML 2.0またはOpenID Connect 1.0で認証を連携し、多要素認証と端末準拠判定を組み合わせて、アクセスの都度に確認します。
比較検討時には、公開資料に54%、83%、87%、48%、94%、62%といった指標や、$300 分の無料クレジット、Tier1ワークの90%という訴求が見られます。ただし数字だけで選ばず、自社の認証基盤、ログ保管、支援体制に適合するかを検証しましょう。
- パスワード管理は共有禁止、長く固有の認証情報、多要素認証を基本とする
- 管理者権限と一般利用者権限を分離し、異動時にアクセス権を棚卸しする
- ゼロトラストの判定結果をログに残し、例外接続は期限付きにする
端末持出管理と資産台帳で紛失に備える
持ち出しは申請から返却まで責任者を分ける
端末持出管理は、持ち出す人だけの責任にせず、申請者、上長、情報システム、資産管理担当の役割を分けることが答えです。申請者は目的と行先を記載し、上長は必要性を承認し、担当者は端末状態と返却予定を台帳へ登録します。
PC資産管理の台帳には、資産番号、利用者、OS、シリアル番号、暗号化状態、貸出日時、返却予定日、故障履歴を残します。貸出中も所在確認を行い、未返却なら上長への連絡、アカウント停止、遠隔ロックへ段階的に進めます。
- 高機密データを扱う端末は、持ち出し先と利用するネットワークを追加審査する
- 返却時は外観だけでなく、OS更新、データ削除、付属品を確認する
- 廃棄時は記憶媒体の消去証跡と台帳の除却記録を残す
事故時の初動は連絡・遮断・記録を同時に行う
端末を紛失した場合、利用者は発見を待たず直ちに報告し、担当者は回線停止、認証トークンの失効、遠隔ロックを実施します。端末持出管理の連絡先を業務時間外にも使える形で周知しておくと、初動の遅れを減らせます。
接続基盤を選ぶ際も、SAML 2.0とOpenID Connect 1.0への対応を確認します。公開資料の54%、83%、87%、48%、94%、62%や$300 分の無料クレジット、Tier1ワークの90%をオフロード、Ver2.0といった表記は、要件定義書に転記して機能確認の対象にします。
- 事故記録には発生時刻、端末、データ種別、実施した遮断措置を残す
- 位置情報は同意した範囲と緊急時に限って利用する
- 再発防止では利用者を責める前に、持出条件と教育内容を見直す
端末暗号化とDLP対策を重ねてデータを守る
暗号化は紛失時にデータを読ませない基本対策
端末暗号化は、PCやスマートフォンが第三者の手に渡った場合でも、保存データの読み取りを防ぐ土台です。OS標準の暗号化を有効にするだけでなく、復旧キーの保管者、利用者が端末を交換した際の再設定手順まで決めておきます。
ただし端末暗号化だけでは、正規利用者による誤送信やクラウドへの無断アップロードは防げません。MDMの準拠判定で暗号化が無効な端末を遮断し、遠隔ロックと組み合わせることで、紛失後の被害範囲を狭められます。
- 復旧キーは利用者の端末内だけに保存しない
- USBメモリーや私用プリンターなど、データが出る経路を制限する
- 公衆Wi-FiではVPNなど、通信経路を保護する仕組みを利用する
DLPは持ち出してよいデータを文脈で制御する
DLP対策は、機密情報を識別し、メール添付、外部ストレージ、コピー、印刷などの操作を検知・遮断する対策です。個人情報や設計資料のように漏えい時の影響が大きいデータから、ルールを小さく始めると誤検知を抑えられます。
PC資産管理で把握した端末、パスワード管理で確認した本人性、端末暗号化の状態をDLP対策に結び付けることが大切です。SWiseのように業務状態を可視化するバーチャルオフィスでも、会話の利便性とデータ閲覧権限を分けて設計します。
- DLP対策の遮断ログは、情報システムと業務部門が定期的に確認する
- 業務コンテナ、セキュアブラウザ、仮想デスクトップを業務別に使い分ける
- MDM在宅勤務の利用者には、画面共有時の機密情報表示にも注意を促す
導入後も見直せるBYOD管理の進め方
小さく試して例外と問い合わせを運用へ反映する
BYOD管理は、対象部署と対象アプリを絞った試行から始めるのが現実的です。まず低機密な閲覧業務で、登録にかかる時間、問い合わせ内容、準拠判定で止まる端末を確認し、規程と手順書を修正してから対象を広げます。
現場では、監視される不安や端末の動作への懸念が生じます。会社が収集するログ、収集しない私用データ、紛失時に実行する操作を具体的に説明し、同意を得ることが、形だけではないゼロトラスト運用につながります。
- 利用者向け窓口と、紛失・盗難専用の緊急連絡先を分ける
- 月次で未登録端末、未更新OS、例外利用の件数を確認する
- 業務変更時には、利用アプリとデータ分類を再評価する
公的・技術資料を基準に定期的にルールを更新する
運用ルールは一度作って終わりではなく、脅威、OS、働き方の変更に応じて更新します。NIST SP 800-207はゼロトラストの考え方を整理する基礎資料であり、端末・利用者・アクセス条件を継続的に検証する設計を検討する際に役立ちます。
参考資料として、個人情報保護委員会「個人情報保護法ガイドライン」https://www.ppc.go.jp/personalinfo/legal/guidelines/、IPA https://www.ipa.go.jp/security/、NIST SP 800-207 https://csrc.nist.gov/pubs/sp/800/207/final、Microsoft Intune https://learn.microsoft.com/mem/intune/ を確認してください。
- 法務、人事、情報システム、現場責任者で改定内容を確認する
- 規程変更後は同意の再取得が必要かを判断する
- 監査ログと教育記録を保管し、説明責任に備える
まとめ
BYOD管理の成否は、ツール導入だけでは決まりません。情報分類に応じた許可範囲、MDMによる端末準拠、持出時の台帳、暗号化とDLP、利用者への透明な説明をつなげることで、利便性と安全性を両立できます。
要点
- BYODは業務と情報の機密度ごとに許可範囲を決める
- MDM、認証、端末暗号化、DLPを重ねて管理する
- 紛失・退職・返却時の削除手順を事前に定義する
- 私用領域への介入範囲を明示し、従業員の信頼を守る
まずは現在使われている私物端末と業務アプリを棚卸しし、未登録端末、保存データ、退職時の削除手順を確認しましょう。小規模な試行で課題を把握してから、組織に合うBYOD管理へ段階的に広げることをおすすめします。
よくある質問
Q1. BYOD管理で会社は私物端末の中身をすべて見られますか?
見るべきではありません。業務データや端末の準拠状態に管理範囲を限定し、私用写真・私用アプリ・私的な通信内容へアクセスしない方針を、規程と同意書に明記します。
Q2. MDMだけで情報漏えいを防げますか?
MDMは端末登録、設定配布、遠隔ロック、ワイプに有効ですが、単独では十分ではありません。多要素認証、端末暗号化、DLP対策、権限管理、利用者教育を組み合わせる必要があります。
Q3. 退職者のBYOD端末では何を削除すべきですか?
業務アカウント、認証トークン、業務アプリのコンテナ、企業が配布したファイルを削除します。私用データを消さないよう、業務領域を分離した設計と削除結果の記録が重要です。
Q4. 端末を紛失したときの最初の対応は何ですか?
利用者は直ちに指定窓口へ報告し、情報システム担当者は回線停止、認証トークン失効、遠隔ロックを実行します。その後、端末に保存されていたデータとアクセス履歴を確認し、必要に応じて関係者へ連絡します。
Q5. BYODを認めないほうがよい業務はありますか?
高度な機密情報、顧客の個人情報、設計・研究データを大量に扱う業務では、COBO端末や仮想デスクトップを優先する判断が適しています。情報分類と漏えい時の影響を基準に決めましょう。