2026.10.31
DLP対策で守る在宅勤務の情報資産設計
- バーチャルオフィス
DLP対策は、重要データを見つけ、利用・送信・持ち出しを状況に応じて制御する仕組みです。在宅勤務が定着した現在は、社内ネットワークだけを守る対策では、誤送信やクラウド共有による流出を防ぎ切れません。
ジョーシスが2026年に225社を対象に実施した調査では、99%の企業で従業員の認証情報がダークウェブなどに流出していることが確認されました。認証情報の保護とデータの扱いを分けず、組織全体で設計する必要があります。
本記事では、データ分類を起点にしたDLP対策、在宅勤務セキュリティ、シャドーIT対策、ゼロトラストのつながりを解説します。端末持出管理やMDM在宅勤務、パスワード管理まで含め、運用に落とす手順を整理します。
DLP対策はデータの流れを制御する仕組み
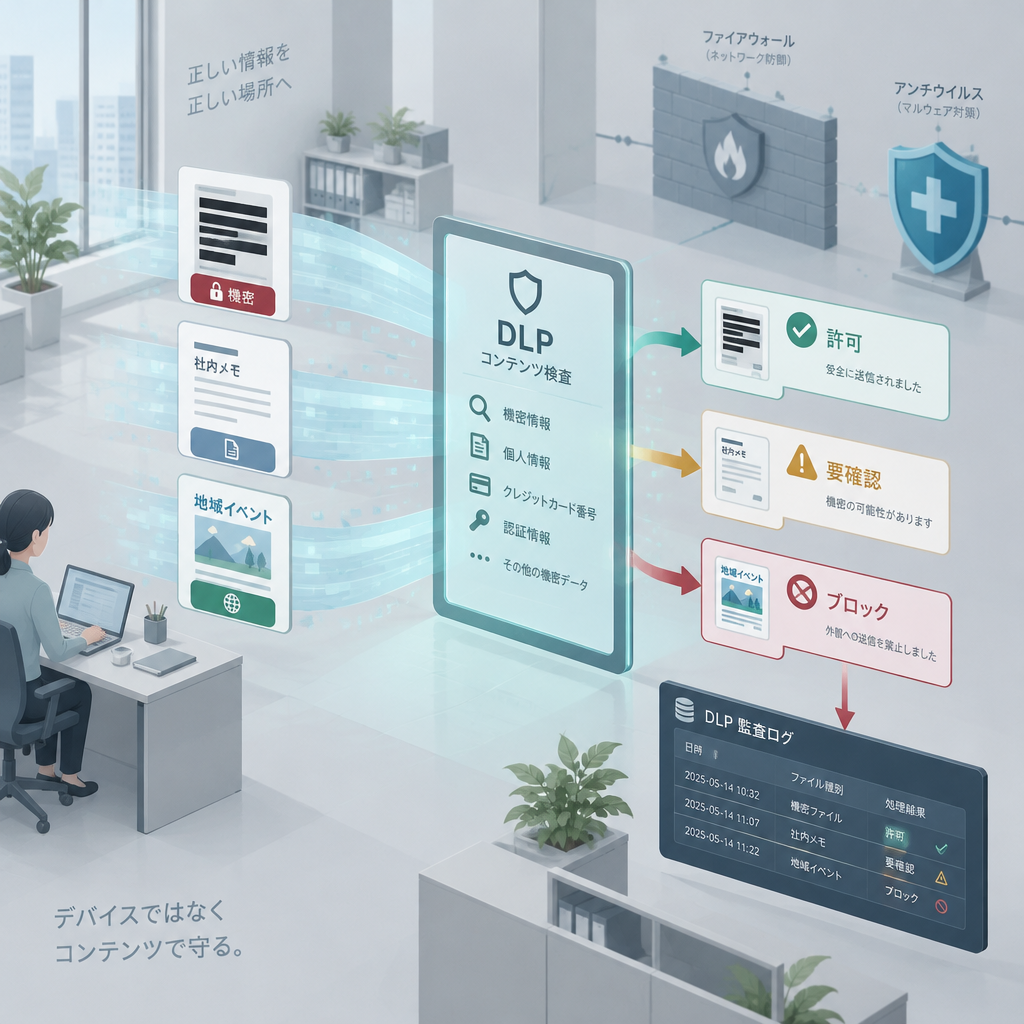
DLPは何を守り、何が従来対策と違うのか
DLP対策の要点は、端末や通信経路ではなくデータの中身を基準に保護することです。保存中・送信中・使用中の情報を識別し、個人情報、設計書、顧客リストなどの重要度に応じて、警告・遮断・記録を使い分けます。
アンチウイルスやファイアウォールは侵入防御に有効ですが、正規利用者の誤送信や内部不正まで十分に扱えません。個人情報を特定する仕組みを持つ企業が70.6%あるのに対し、「個人情報以外の重要情報」を特定する仕組みを持つ企業は半数もありません。
- キーワード・辞書・正規表現による検出
- 文書フィンガープリントやEDMによる照合
- OCRや文脈分析を使った画像・文書の識別
最初は分類と監視モードから始める
DLP導入は、いきなり通信を止めるのではなく、機密情報を「機密情報」「業務情報」「公開情報」など3つ程度に分類し、監視モードで実態を把握する方法が安全です。検知対象、送信先、利用者、業務上の例外を記録し、ルールを調整します。
PoC期間は最低1か月、可能であれば2〜3か月確保することを推奨します。誤検知件数、警告後の是正率、業務停止件数をKPIにし、要件定義からPoC・本番運用開始まで6か月〜1年を見込んで、担当者と承認経路を先に決めます。
- メール添付・Webアップロード・外部共有を優先監視する
- USBへのコピー、印刷、クリップボード操作を段階的に制御する
- 警告の一次確認、本人確認、上長承認、CSIRT連携を手順化する
在宅勤務セキュリティは物理面と端末面を両立する
自宅でも紙・画面・会話から情報は漏れる
在宅勤務セキュリティでは、デジタル対策だけでなく紙資料と覗き見を管理することが重要です。情報漏えい媒体・経路のうち、紙媒体が47.0%となり、約半数を占めるという結果が出ているため、印刷の可否、保管場所、廃棄方法を明文化します。
自宅では同居人、家庭用プリンター、スマートスピーカー、私物NASもリスクになり得ます。令和3年調査時点では約52%、13.8%という結果も示されており、単一の数値だけで安全性を判断せず、業務内容と環境ごとの自己点検を継続する姿勢が必要です。
- 離席時は画面ロックし、機密資料を机上に残さない
- オンライン会議は背景、画面共有範囲、音漏れを確認する
- 公衆Wi-Fiでは業務データを直接扱わない
MDM在宅勤務で端末持出管理を実装する
MDM在宅勤務は、会社支給端末の設定を遠隔で統一し、紛失時に被害を最小化するための基盤です。OS更新、ディスク暗号化、画面ロック、業務アプリ配布、遠隔ワイプを管理し、端末の状態を条件にアクセスを制御します。
端末持出管理では、持出申請だけで終わらせず、端末番号、利用者、期間、保存データ、返却確認を台帳化します。私物端末を認めるなら、業務領域と私用領域を分離し、退職・異動時に業務データだけを消去できる設計が不可欠です。
- 未更新端末と暗号化されていない端末はアクセスを制限する
- 紛失時は上長・情シスへ即時連絡し、遠隔ロックを行う
- 持出終了時はローカル保存ファイルと外部媒体を確認する
シャドーIT対策は禁止より代替手段を整える
未承認サービスを可視化してリスクを判定する
シャドーIT対策は、未承認のツールを一律に責めるのではなく、利用目的と扱うデータを把握することから始めます。個人ストレージ、私用メール、生成AI、無料の文字起こしサービス、個人OAuthアプリは、便利さの裏側で共有設定や権限の問題を生みます。
公開情報には更新日:2026-01-28と明記された対策資料もあり、ルールを一度作って終える運用では不十分です。ネットワークログ、SaaSの監査ログ、端末のアプリ一覧、従業員への聞き取りを組み合わせ、未承認利用を継続的に棚卸しします。
- 利用者、保存データ、共有範囲、OAuth権限を確認する
- 許可・条件付き許可・禁止の3区分で評価する
- 業務上の利用理由を聞き、公式ツールの不足を特定する
DLPとCASBで移行・停止まで管理する
DLP対策は、未承認サービスへのファイル送信を検知・制御する役割を担います。一方でCASBはクラウド利用の可視化や設定監査に向くため、両者を組み合わせると、どのデータがどのサービスへ出たかを追いやすくなります。
発見後は本人確認、継続利用の審査、承認済み環境へのデータ移行、共有リンクの無効化、アカウント閉鎖までを一連の手順にします。緊急利用の例外申請窓口を設ければ、現場が隠れてサービスを使う誘因も減らせます。
- 生成AIには機密情報を入力しないルールを設定する
- 退職・異動時は共有リンクとOAuth連携を棚卸しする
- 是正完了までの時間を運用KPIとして確認する
ゼロトラストで認証とデータ保護をつなぐ
ゼロトラストは毎回の検証で漏えいを抑える
ゼロトラストは、社内・社外を問わず、利用者、端末、場所、操作を都度検証する考え方です。認証済みであっても、管理外端末や危険な場所からのアクセス、通常と異なる大量ダウンロードには追加認証や制限を適用します。
DLP対策をゼロトラストに組み込むと、アクセスを許可した後のデータ操作も保護できます。たとえば閲覧は許可しつつ、個人メールへの転送、外部ストレージへのアップロード、印刷を制御することで、業務の継続性と情報保護を両立できます。
- 最小権限を基本に、職務ごとにアクセスを分ける
- 端末の準拠状態を確認してから重要情報へのアクセスを許可する
- 高リスク操作には追加認証と管理者承認を求める
パスワード管理と運用ルールを定着させる
パスワード管理は、長く複雑な文字列を覚えさせるだけでは機能しません。パスワードマネージャー、多要素認証、退職者アカウントの即時停止、共有アカウントの廃止を組み合わせ、認証情報を個人任せにしない運用へ変えることが重要です。
操作ログは不正追跡に役立ちますが、従業員監視が目的ではありません。取得目的、対象範囲、閲覧権限、保存期間を就業規則や社内規程で説明し、IPA、個人情報保護委員会、JPCERT/CC、NISCの公開資料を定期的に参照して見直します。
- 認証情報をチャットや表計算ファイルで共有しない
- アラートは一次確認者とエスカレーション先を明確にする
- インシデント時は通信遮断、端末隔離、証跡保全の順に進める
まとめ
DLP対策は製品を導入するだけでは完結しません。データ分類、在宅環境の物理対策、MDM在宅勤務、端末持出管理、シャドーIT対策、ゼロトラスト、パスワード管理をつなげ、例外処理まで設計して初めて実効性が生まれます。
要点
- DLPは保存中・送信中・使用中のデータを内容に応じて保護する
- 在宅勤務では紙資料、家庭内機器、持出端末を含めて管理する
- 未承認サービスは可視化し、代替手段と移行手順を用意する
- 認証、端末状態、データ操作を連携させて継続的に見直す
まずは重要データを3区分に分類し、メール送信・外部共有・USBコピーの実態を監視するところから始めましょう。現場の業務を止めない小さな改善を積み重ねることが、持続する情報保護体制につながります。
よくある質問
Q1. DLP対策は中小企業でも必要ですか?
必要です。まずは個人情報、顧客情報、設計資料などを分類し、メール誤送信や外部共有の監視から小さく始めると、運用負荷を抑えられます。
Q2. DLPとMDM在宅勤務の違いは何ですか?
DLPはデータの内容と操作を監視・制御し、MDMは端末の設定、更新、暗号化、遠隔消去を管理します。在宅勤務では両方を連携させることが効果的です。
Q3. シャドーITを見つけたらすぐ禁止すべきですか?
直ちに停止が必要な高リスク利用を除き、利用目的と保存データを確認してください。安全な代替サービスと移行方法を示すことで、再発防止と業務継続を両立できます。
Q4. パスワード管理で最優先すべき対策は何ですか?
多要素認証の導入、パスワードマネージャーの利用、共有アカウントの廃止、退職・異動時の速やかな権限削除を優先してください。
Q5. DLPの誤検知はどう減らせますか?
最初は警告のみの監視モードでログを確認し、対象データ、宛先、利用者、業務上の例外を調整します。遮断ルールは検知精度を確認してから段階的に有効化します。