2026.10.30
SASE導入を成功へ導く実践ロードマップ
- バーチャルオフィス
SASE導入は、クラウドとリモートワークが広がる企業にとって、通信とセキュリティを同時に見直す有効な手段です。VPNへ通信を集約する従来構成では、SaaS利用時の遅延や管理負荷が課題になりやすくなります。
SASEはネットワーク機能とセキュリティ機能をクラウドで統合し、ユーザー、端末、拠点がどこから接続しても一貫した制御を行う考え方です。単なる製品更改ではなく、アクセス設計と運用責任を再設計する取り組みとして進める必要があります。
本記事では、用語の整理から要件定義、ベンダー選定、段階移行、導入後の監視までを実務順に解説します。多拠点や海外メンバーと協働する組織でも、業務の利便性を保ちながら安全な接続環境を整える判断材料にしてください。
SASE導入の前に仕組みと対象を整理する
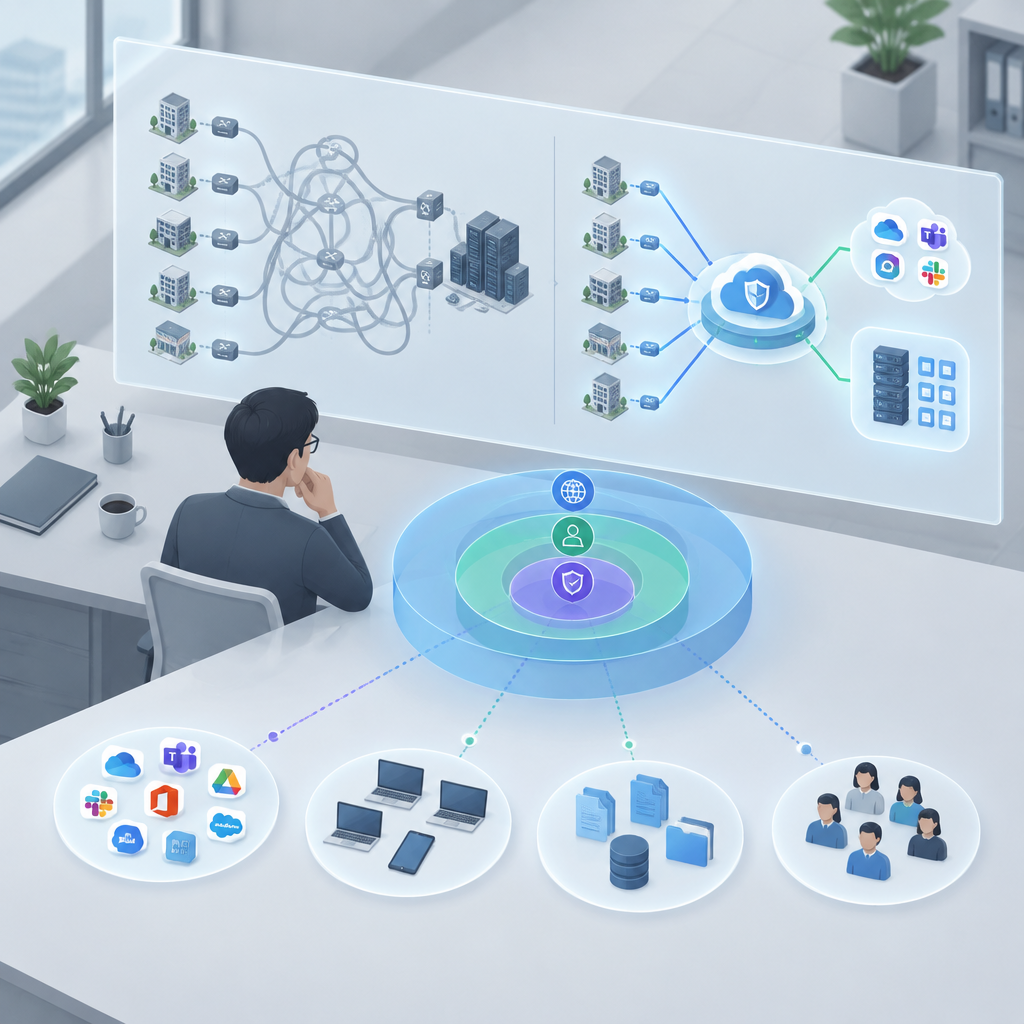
SASEはネットワークとセキュリティをクラウドで統合する考え方です
SASEは「Secure Access Service Edge」の略で、利用者や拠点の近くにあるクラウドの接続基盤で、通信最適化とセキュリティ検査を提供します。2019年にガートナー社が「The Future of Network Security is in the Cloud」で提唱し、境界型防御の限界に対応する概念として定着しました。
社内データセンターを経由させるだけの構成では、GoogleドライブやMicrosoft Office365、財務会計ソフトなどへの通信が遠回りになります。利用するアプリケーション、端末、データの所在を把握し、どの通信を保護し最適化するかを先に決めることが重要です。
- 利用者・端末・拠点ごとにアクセス条件を定義する
- 通信先のSaaSと機密データの流れを可視化する
- 既存VPN、回線、認証基盤の依存関係を洗い出す
ゼロトラストとSSEは役割が異なり、SASEの設計で補完します
SASEはアーキテクチャ全体、ゼロトラストは「決して信頼せず、常に検証する」というアクセス原則です。ゼロトラストは2010年に米国の調査会社によって提唱され、本人性、端末状態、利用状況を継続評価し、最小権限で許可する設計につながります。
SSEはSWG、CASB、ZTNAなど、主にセキュリティサービス群を指します。拠点回線の最適化まで必要ならSD-WANを含むSASE、まずSaaSと社内アプリの利用制御を優先するならSSEから始める、と整理すると投資範囲を誤りにくくなります。
- SWG:危険なWebアクセスやマルウェアを制御
- CASB:SaaS利用とデータ持ち出しを可視化・制御
- ZTNA:認証済みユーザーへ必要なアプリだけを公開
必要な機能を業務リスクから選定する
機能選定は全機能の導入ではなく、守る通信から始めます
優先順位は、情報漏えいの影響が大きい通信と、業務停止を招く通信で決めるべきです。ファイルストレージ、チケット管理、社内Wiki、HR関連サービスを棚卸しし、利用者、端末種別、データ分類、外部共有の有無を要件表に記録します。
SD-WANは拠点間・クラウド向けの経路を制御し、FWaaSはクラウド側で通信を検査します。一方、CASBやZTNAはID連携の精度が成否を左右します。認証基盤、端末管理、ログ基盤の現状を確認せずに機能だけを選ぶと、例外運用が増えてしまいます。
| 機能 | 主な対象 | 主な役割 |
|---|---|---|
| SD-WAN | 拠点・回線 | 経路最適化 |
| SWG | Web通信 | 危険サイト制御 |
| CASB | SaaS・データ | 利用可視化 |
| ZTNA | 社内アプリ | 最小権限接続 |
| FWaaS | ネットワーク通信 | 境界防御 |
- 機密データを扱うSaaSから制御対象を決める
- 委託先・海外拠点を含むID管理を確認する
- 端末管理できない利用者の接続条件を分ける
性能とデータ保護は利用場所に合わせて評価します
クラウド型サービスでは、利用者から検査拠点までの距離が体感品質に影響します。世界160か所以上のポイント オブ プレゼンスを持つサービスであっても、自社の主要拠点、海外委託先、モバイル利用地からPoPまでの遅延をPoCで確認してください。
監査では、データ保管場所、ログの越境、障害時の通信経路、委託先の責任範囲を契約前に確認します。GDPR、HIPAA、PCI DSSなどに関係する業務では、規制名への対応表記だけでなく、証跡取得や削除要求への運用手順まで確認することが欠かせません。
- 主要拠点からSaaSまでの遅延を実測する
- 可用性、SLA、障害連絡と切り戻し条件を確認する
- ログの保存場所と監査権限を文書化する
SASE導入は小さく検証して段階的に広げる
現状診断とPoCを行えば、移行リスクを具体化できます
最初にネットワーク担当、セキュリティ担当、情報システム部門、現場責任者で対象範囲を合意します。通信量、利用アプリ、認証方式、障害履歴、例外ルールを収集し、VPNからZTNAへ切り替えられるアプリと、当面は既存経路に残すアプリを分類します。
PoCでは、接続成功率だけでなく、業務画面の応答、ファイル送受信、認証失敗時の案内、ログ検索性を検証します。障害時に元のVPNや回線へ戻す手順を事前に演習し、利用部門に切替日時と問い合わせ窓口を周知することで移行時の混乱を抑えられます。
- 要件定義書に対象ユーザーと対象アプリを明記する
- RACIで承認者、作業者、連絡先を割り当てる
- PoCの合格基準と切り戻し条件を先に決める
段階展開ではユーザー、拠点、アプリを分けて移行します
推奨される進め方は、情報システム部門など支援しやすい少人数から開始し、次に特定拠点、最後に全社へ展開する方法です。MPLSからSD-WANへ一度に切り替えるのではなく、重要拠点では既存回線を併用し、品質データを比較してから移行範囲を広げます。
たとえば海外開発チームとの協働では、業務ツールへの安全な接続と、日常的な対話のしやすさを別々に設計します。SWiseのようにリアルタイム字幕翻訳や業務状況の可視化を備える仮想オフィスを併用する場合も、アクセス権とログの扱いをSASE側のポリシーと整合させます。
- 段階ごとに利用者の問い合わせ傾向を分析する
- 重要拠点は並行稼働期間を設ける
- アプリ所有者による業務受入テストを実施する
導入後は監視と改善を運用プロセスに組み込む
導入効果は通信品質とリスク低減を継続的に測定します
運用開始後は、遅延、接続失敗、ポリシー違反、問い合わせ件数を導入前と同じ指標で追跡します。全通信を許可する例外設定が増えていないかを月次で確認し、不要な権限を見直すことで、ゼロトラストの最小権限を運用に定着させます。
市場の拡大も、導入を一過性の案件で終わらせない理由です。今後5年間で、セキュアアクセスサービスエッジの市場は年平均成長率29%で成長し、2027年には250億ドル以上に達する。クラウド利用の変化に追随できる運用体制を早期に作る必要があります。
- ポリシー変更の申請・承認・記録を標準化する
- 端末、ID、通信ログを相関して確認する
- 利用部門へ月次の改善状況を共有する
監視体制とベンダー責任を明確にすれば運用が安定します
24時間365日のセキュリティ監視を自社だけで担うことが難しい場合は、SOCやMSSとの連携範囲を決めます。アラートの一次判定、封じ込め、利用者連絡、原因分析の担当を分け、重大インシデント時に誰がアクセス遮断を承認するかまで手順化します。
信頼できる設計根拠は、GartnerのSASE解説、CISAのゼロトラスト成熟度モデル、IPAのセキュリティ対策資料で確認できます。ベンダー資料だけで判断せず、公開資料と自社PoCの結果を照合し、契約更新時にも性能、サポート、監査要件を再評価してください。
- SOC・MSSとのエスカレーション基準を定義する
- 重要アラートの対応時間を定期レビューする
- 監査ログの取得可否を変更時にも確認する
まとめ
SASE導入を成功させる鍵は、製品名から選ぶのではなく、守るデータ、利用するアプリ、接続する人と拠点を可視化することです。PoCと段階移行、運用責任の明確化を組み合わせれば、利便性と統制を両立できます。
要点
- SASEはクラウド時代のネットワークとセキュリティを統合する設計思想
- 要件は通信経路ではなく、業務リスクとデータ分類から定義する
- PoC、切り戻し、監視設計を含めて初めて安全な移行になる
- グローバル協働では接続制御とコミュニケーション環境を整合させる
まずはSaaS、社内アプリ、拠点、委託先を含む通信の棚卸しから始めましょう。現状のVPN利用、ID管理、ログ監視を一枚の図にまとめることで、自社が優先すべき機能と検証範囲を具体的に判断できます。
よくある質問
Q1. SASEはゼロトラストと同じですか?
同じではありません。SASEはネットワークとセキュリティをクラウドで提供するアーキテクチャであり、ゼロトラストはアクセスを継続検証するセキュリティ原則です。SASEの中でゼロトラストを実装します。
Q2. どの機能から導入すべきですか?
リモート利用が多く社内アプリへのVPN接続が課題ならZTNA、SaaS利用とデータ持ち出しが課題ならCASBとSWG、拠点回線の品質が課題ならSD-WANを優先します。
Q3. 参考にすべき公開資料はありますか?
GartnerのSASE解説(https://www.gartner.com/en/documents/3980443)、CISAのゼロトラスト成熟度モデル(https://www.cisa.gov/zero-trust-maturity-model)、IPAの情報セキュリティ資料(https://www.ipa.go.jp/security/)を確認し、自社のPoC結果と照合してください。
Q4. 導入時に最も重要な失敗防止策は何ですか?
対象アプリを一括で切り替えないことです。PoCで業務影響とログ運用を確認し、切り戻し手順、利用者への周知、障害時の責任分界を定義したうえで段階的に展開してください。
Q5. SASEは海外拠点やオフショア開発でも活用できますか?
活用できます。海外拠点や委託先に対しても、ID・端末状態・アプリ単位でアクセスを制御できます。利用地域からPoPまでの遅延、ログ保管場所、委託先の端末管理状況は事前に検証しましょう。