2026.10.12
端末持出管理で守る在宅勤務の情報資産
- バーチャルオフィス
端末持出管理は、社外へPCやスマートフォンを持ち出す際に、誰が・何を・いつまで使うかを統制する仕組みです。貸与だけを記録しても、利用中の状態や返却後の消去を追えなければ、情報漏えいの入口になります。
在宅勤務では、自宅、移動中、共有スペースなど利用環境が変わります。紛失・盗難だけでなく、公衆Wi-Fi経由の不正アクセス、未更新ソフト、私物媒体への保存など、オフィス内では見えにくいリスクを前提に設計する必要があります。
本記事では、申請から返却・廃棄までの業務フローを軸に、PC資産管理、MDM在宅勤務、デジタル社員証を連携させる方法を解説します。現場の利便性を損なわず、確認可能な在宅勤務セキュリティを整えましょう。
端末持出管理を業務フローで定着させる
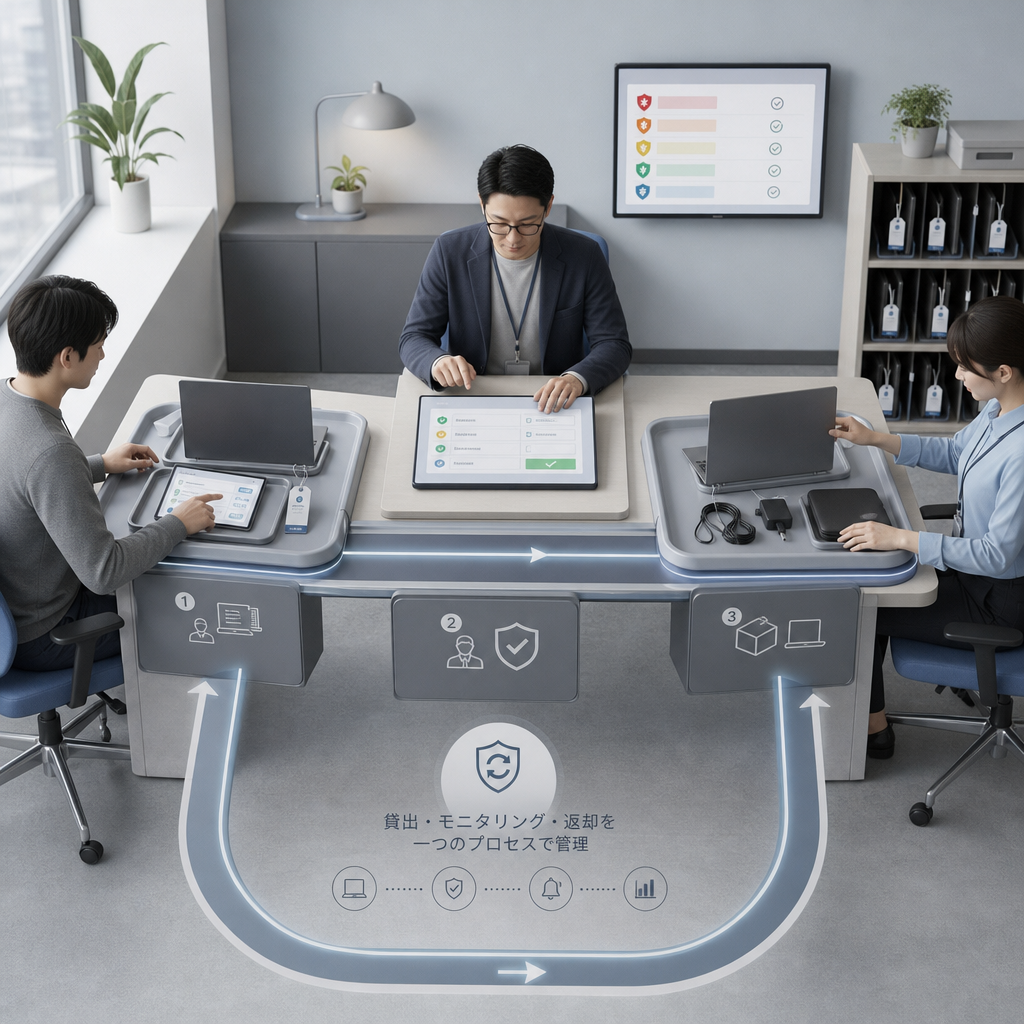
申請・承認・返却を一つの流れにする
端末持出管理は、申請、承認、貸与、利用中確認、返却、台帳更新を分断せずに管理することが重要です。申請時には端末識別子、利用者、持出先、期間、扱う情報の機密度、緊急連絡先を登録し、管理責任者が利用条件を判断します。
高機密情報を扱う場合は、持出先のネットワーク、画面のぞき見対策、保管場所も確認対象にします。返却時は付属品、破損、データ保存先、管理プロファイルの状態を照合し、返却済みに変更してから次の利用者へ渡す運用が安全です。
- 申請者と承認者を分け、例外承認の理由を記録する
- 持出期間の終了前に利用者へ返却確認を通知する
- 紛失時の連絡先と遠隔ロックの判断者を明文化する
リスク評価で許可条件を変える
持ち出しの可否は、全端末を同じ基準で扱うより、情報の機密度、利用場所、利用期間、利用者権限で判断するほうが実務的です。たとえば短期の自宅利用と、海外出張での管理者端末利用では、求める認証、通信経路、承認段階を分けます。
公的な統一基準でも、点検を毎年度1回、ログの確認を毎月1回、必要な対策の実施を週1回以上といった頻度で管理します。自社では端末の重要度に応じ、点検記録と申請記録を1年間保存するなど、説明できる基準を定めましょう。
- 高機密データは暗号化と多要素認証を許可条件にする
- 長期持出は定期的な所在確認と再承認を求める
- 私物端末・私物USBへの業務データ保存は原則禁止にする
PC資産管理で端末の所在と状態を把握する
台帳は端末・利用者・契約を結び付ける
PC資産管理では、端末名やシリアル番号だけでなく、利用者、所属、貸与開始日、設置場所、OS、暗号化状態、管理ツール登録状況を結び付けます。台帳が正確なら、紛失連絡を受けた瞬間に対象端末、利用アカウント、必要な停止措置を特定できます。
専用ツールには毎日自動で収集し、ハードウェアやソフトウェアを100項目以上取得できるものがあります。ただし自動収集だけでは貸与目的や返却予定日は補えません。人事異動、入退社、持出申請の情報を、更新責任者が台帳へ反映する設計が必要です。
- 端末IDを持出申請、MDM、ヘルプデスクの共通キーにする
- 利用者不明・未登録・返却期限超過を月次で抽出する
- OS、ソフトウェア、ライセンス、暗号化状態を棚卸し対象に含める
ライフサイクルごとに確認責任を置く
PC資産管理は、調達時の登録からキッティング、配布、運用、回収、データ消去、廃棄まで続きます。PCの耐用年数は5年ほどとされますが、年数だけで交換を決めず、サポート期限、修理履歴、暗号化や更新の適用可否も確認して判断します。
実務では、情シスが台帳とセキュリティ状態を管理し、所属長が利用継続を確認し、利用者が返却と異動を申告する役割分担が有効です。未登録端末率、パッチ未適用率、未使用ライセンス率を定期確認すれば、台帳の正確性を改善できます。
- 調達時に資産番号と管理ツール登録を完了させる
- 退職・異動時はアカウント停止と端末回収を同時に実施する
- 廃棄前は復元不能なデータ消去の証跡を保管する
MDM在宅勤務で遠隔統制と認証を強化する
MDMの機能を持出ルールに接続する
MDM在宅勤務では、MDMを単なる端末検索ツールではなく、持出ルールを技術的に実行する基盤として使います。MDMは「Mobile Device Management」の略称で、資産管理、位置情報管理、状態監視、機能制限、遠隔ロック・ワイプ、アプリケーション管理の6つを中心に統制します。
紛失時は、まず利用者アカウントとセッションを停止し、端末が通信可能なら遠隔ロックを実施します。電源オフ、圏外、MDM未登録、管理プロファイル削除の状態ではワイプが届かないため、ディスク暗号化、回復キー管理、VPN停止をあらかじめ組み合わせる必要があります。
- OS更新、画面ロック、暗号化を準拠条件として設定する
- 業務アプリの配布と危険なアプリ・URLの制限を行う
- ワイプ実施日時、成功可否、復旧手順をインシデント記録へ残す
SSOと多要素認証で端末外の不正利用を防ぐ
在宅勤務セキュリティでは、端末を守るだけでなく、盗まれた認証情報でクラウドへ入らせないことが重要です。SSOはSAML 2.0やOpenID Connect 1.0を使って連携し、MDMの準拠状態と多要素認証を条件に、業務サービスへのアクセスを制御します。
製品比較では、54%、83%、87%、48%、94%、62%のような導入効果の数値を、母数や測定期間を確認せずに並べて評価してはいけません。試行環境には$300 分の無料クレジットを用意する例もあり、運用自動化ではTier1ワークの90%をオフロードする目標例もあります。自社の未管理端末数や対応時間で効果を測りましょう。
- MFA適用率と準拠端末率を部署別に確認する
- BYODでは業務領域と私用領域を分離して管理する
- 位置情報や操作ログの取得目的・保存期間を事前に通知する
デジタル社員証と在宅勤務セキュリティを連携する
本人・端末・アクセス権を同時に確認する
デジタル社員証は、誰が業務にアクセスしているかを確認する本人確認の入口として有効です。ただし社員証だけで端末の安全性は証明できません。IDの認証結果、PC資産管理の貸与情報、MDMの準拠状態を連携させ、三つの条件がそろう場合だけ重要データへアクセスさせます。
この連携により、退職者や異動者の権限を止めても、返却されていない端末が残る問題を発見しやすくなります。デジタル社員証の失効、SSOのアカウント停止、MDMのロック、資産台帳の回収依頼を同時に起票することが、対応漏れを防ぐ要点です。
- 本人確認、端末準拠、最小権限をアクセス条件にする
- 共有端末では個人アカウントと利用記録を必須にする
- 認証情報の共有禁止を教育と規程の両方で周知する
監視ではなく早期対応のためにログを使う
在宅勤務セキュリティのログ運用は、従業員を常時監視するためではなく、紛失・感染・不正ログインを早く発見し、影響を限定するために行います。端末の最終通信、暗号化状態、認証失敗、管理プロファイル変更など、目的に必要な記録だけを取得します。
個人情報保護委員会の漏えい等報告では、事故類型として誤送付 45.6%、誤廃棄 11.4%、誤交付 10.5%、紛失 10.5%が示されています。操作ミスも前提に、報告窓口、初動手順、連絡基準を訓練し、CSIRTと現場が迷わず動けるようにしましょう。
- 紛失時は利用者がすぐ報告できる窓口を一本化する
- ログ閲覧権限を限定し、利用目的を規程に明記する
- 参照資料:内閣サイバーセキュリティセンター https://www.nisc.go.jp/policy/group/general/kijyun.html
- 参照資料:情報処理推進機構 https://www.ipa.go.jp/security/
- 参照資料:個人情報保護委員会 https://www.ppc.go.jp/personalinfo/legal/leakAction/
まとめ
端末持出管理は、持出許可の申請だけでは完結しません。PC資産管理で端末の履歴を追い、MDM在宅勤務で状態を制御し、デジタル社員証と認証基盤で本人性を確かめることで、在宅勤務セキュリティは実効性を持ちます。
要点
- 申請から返却・廃棄までを同じ台帳と責任分担で管理する
- MDM、暗号化、多要素認証を持出条件として技術的に強制する
- 本人・端末・権限の三つを連携させ、異常時は即時に停止する
- ログは監視目的ではなく、事故の早期検知と初動対応に活用する
まずは現行の貸与台帳から、利用者不明、返却期限超過、MDM未登録の端末を抽出してください。運用の抜けを可視化したうえで、申請フロー、認証条件、紛失時手順を一つずつ整備することが、安全な持ち出し運用への近道です。
よくある質問
Q1. 端末持出管理で最低限必要な記録は何ですか?
端末ID、利用者、所属、持出先、利用期間、承認者、扱う情報の機密度、返却日、暗号化・MDM登録状態を記録します。紛失時に端末とアカウントを即座に特定できることが重要です。
Q2. MDMだけで紛失対策は十分ですか?
十分ではありません。端末が圏外や電源オフの場合、遠隔ロックやワイプは即時に届きません。ディスク暗号化、多要素認証、VPN停止、アカウント無効化、利用者の初動報告を組み合わせて対策します。
Q3. 私物端末を在宅勤務で使う場合の注意点は?
業務領域と私用領域を分離し、会社が取得する情報、ワイプの対象、ログの保存期間を明示して同意を得ます。私用データまで消去しない設定と、業務データの社外保存を防ぐルールが必要です。
Q4. デジタル社員証は端末管理にどう役立ちますか?
デジタル社員証を本人認証の起点にし、SSO、MDMの準拠状態、PC資産台帳の貸与情報と連携させます。本人・端末・権限が一致した場合のみ重要システムへ接続させる設計に役立ちます。
Q5. 端末持ち出し中に紛失したら最初に何をしますか?
利用者は定めた窓口へ直ちに報告し、管理者はアカウント停止、セッション無効化、MDMによるロックを判断します。その後、端末の最終通信、扱ったデータ、暗号化状態を確認して影響範囲を記録します。