2026.09.16
Web会議セキュリティを高める実務対策
- バーチャルオフィス
Web会議セキュリティは、会議ツールの設定だけで完結しません。招待URL、参加者の本人確認、画面共有、録画データ、利用端末までを一連の業務として管理することが、情報漏えいを防ぐ出発点です。
オンライン会議では、社外秘の資料や顧客情報、開発画面が短時間に共有されます。IPAの2024年の「情報セキュリティ10大脅威」では、組織が注意するべき脅威の9位に「テレワークなどのニューノーマルな働き方を狙った攻撃」がランクインしています。
本記事では、不正参加を防ぐ認証設定、共有・録画時の情報管理、端末と通信の守り方、そして会議前後の運用手順を解説します。多拠点や海外メンバーとの会議にも使える、実務的な確認ポイントを押さえましょう。
Web会議セキュリティで最初に防ぐべき侵入経路
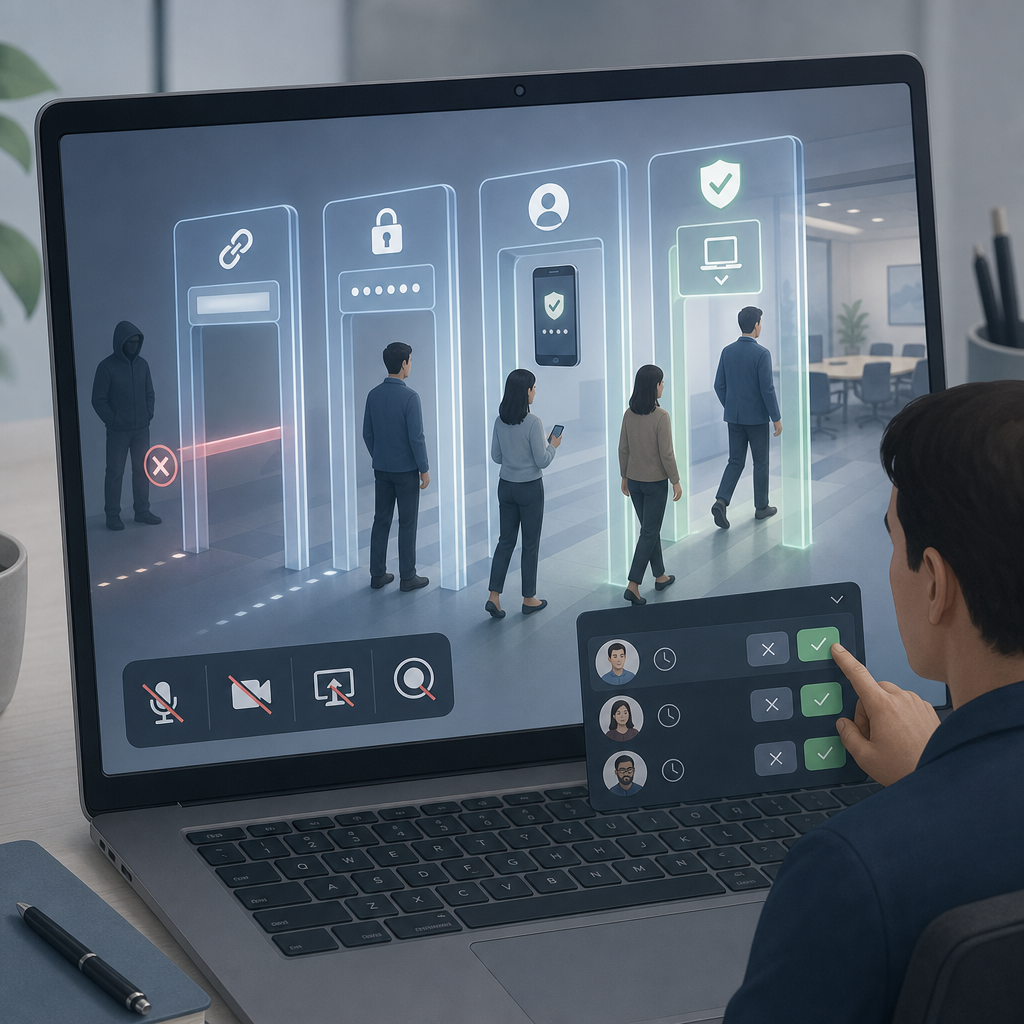
会議URLだけに頼らず参加者を認証する
不正参加を防ぐ最も確実な方法は、会議URLを知るだけでは入室できない状態にすることです。会議ごとに接続ID・URL・パスコードを発行し、待機室で主催者が参加者を確認してから入室を許可してください。固定URLの使い回しは避けるべきです。
社内会議ではSSOと多要素認証(MFA)を組み合わせ、退職者IDや漏えいしたパスワードだけで入室できないようにします。IPアドレス制限、端末認証、MACアドレス認証も、管理対象の端末以外からの接続を抑える有効な選択肢です。
- 外部参加者には会議ごとに異なるURLとパスコードを送る
- 待機室を有効にし、表示名と招待者リストを照合する
- 管理者は退職・異動時にアカウントと会議権限を即時に停止する
アカウント乗っ取りを前提に権限を最小化する
アカウントが乗っ取られても被害を広げないため、主催者、共同主催者、一般参加者の権限を分離します。一般参加者には録画開始、参加者招待、画面共有の権限を与えず、必要な場面だけ主催者が一時的に許可する運用が安全です。
脆弱性情報への対応も認証管理と同じく重要です。2020-04-09のように会議ソフトに関する注意喚起が出た際は、管理者が更新版を検証し、利用者へ適用期限を通知します。更新不能な端末は会議参加を停止する判断も必要です。
- 共有アカウントを廃止し、操作ログを個人単位で追跡する
- 利用者にパスワードの使い回し禁止とMFA登録を徹底する
- 脆弱性公表時はパッチ適用、周知、確認の担当者を明確にする
共有・録画を安全にするWeb会議セキュリティの設定
画面共有は見せる範囲を限定すれば安全性が上がる
画面共有による漏えいは、資料そのものより通知、別ウィンドウ、ブラウザのタブ、デスクトップ上のファイル名から起こりがちです。共有時は画面全体ではなく特定のウィンドウを選び、チャット通知やメールのポップアップを事前に止めてください。
顧客情報や未公表の企画を扱う会議では、共有資料を機密度ごとに分けます。閲覧後に削除する資料、ダウンロードを許可しない資料、会議中だけ表示する資料を決めれば、参加者が誤って再配布するリスクを抑えられます。
- 共有開始前にデスクトップ、通知、ブラウザタブを整理する
- 共同編集リンクは閲覧期限と対象者を限定する
- チャットへの機密ファイル添付は承認済みの保管先へ置き換える
録音・録画は保存目的と削除期限を先に決める
録画は議事録作成や欠席者への共有に便利ですが、会議内容を長期間残すほど漏えい時の影響が大きくなります。録画開始時に全参加者へ通知し、保存先、閲覧権限、保持期限、削除責任者を会議の主催者が明示してください。
通信の保護ではSSL暗号化やAES暗号化が基礎になります。ただし、暗号化通信であっても、参加者が画面を撮影したり録画ファイルを誤共有したりする危険は残ります。技術対策と利用ルールを併用することが重要です。
- 録画の必要性を会議ごとに判断し、常時録画を避ける
- 録画・チャット・共有ファイルの保存先を管理対象のクラウドに統一する
- 削除後は管理画面とごみ箱を確認し、完全削除を記録する
端末と通信環境のリスクを会議の外側から抑える
フリーWi-Fiと私物端末は条件付きで扱う
カフェや駅のフリーWi-Fiは、通信を傍受される可能性や偽アクセスポイントへ接続する危険があります。機密会議は会社管理の回線またはVPNを利用し、やむを得ず外出先から接続する場合も、周囲から画面や音声が見聞きされない場所を選びます。
BYODを認める組織では、私物スマートフォンやタブレットも管理対象です。MDMでOS更新、画面ロック、端末紛失時の遠隔削除を管理し、会議アプリの保存データを業務用領域に限定すると、端末紛失・盗難時の被害を小さくできます。
- 公共の場ではイヤホンを使い、背後から見える座席を避ける
- ルーターの初期パスワード変更とファームウェア更新を行う
- 業務会議用端末では不要なアプリとブラウザ拡張機能を削除する
会議の機密度ごとに設定を切り替える
すべての会議に同じ厳格な設定を強いる必要はありません。重要なのは、公開説明会、通常の社内会議、顧客情報や契約を扱う会議を区分し、認証、録画、資料共有、参加者承認の水準を変えることです。これにより安全性と利便性を両立できます。
以下は、会議の性質に応じて主催者が選ぶ設定の目安です。機密会議では、招待先を限定するだけでなく、参加ログと録画ログを確認できる状態にし、終了後に不要なデータを残さないことまでを手順に含めましょう。
| 項目 | 通常の社内会議 | 機密性の高い会議 |
|---|---|---|
| 参加方法 | 社内SSO | MFA・待機室 |
| 画面共有 | 主催者管理 | 主催者のみ |
| 録画 | 必要時のみ | 原則禁止・承認制 |
| 資料共有 | 社内保管先 | 閲覧期限付き |
| ログ確認 | 定期確認 | 会議後に確認 |
- 会議名に顧客名や機密プロジェクト名を不用意に含めない
- 外部参加者がいる会議は主催者が退室前に全員の退出を確認する
- 機密会議は参加ログを確認し、想定外の参加者を調査する
安全な会議を定着させる運用とサービス選定
会議前・会議中・終了後の手順を標準化する
Web会議セキュリティは、個人の注意力だけに任せず、会議の段階ごとに手順化することで定着します。会議前は招待先と資料を確認し、会議中は参加者と共有範囲を監視し、終了後は録画や共有リンクを整理する流れを標準にしてください。
多拠点・海外チームでは、気軽な相談と正式な会議を分ける設計も有効です。SWiseのようにアバターを近づけて会話できるバーチャル空間を使う場合も、正式会議では参加権限、字幕・議事録の保存先、閲覧者を事前に定める必要があります。
- 会議前:招待者、URL、資料の公開範囲を確認する
- 会議中:参加者一覧、画面共有者、録画状態を監視する
- 終了後:録画、チャット、共有リンクの保持期限を設定する
ベンダーは暗号化以外の説明責任も確認する
安全なサービス選定では、暗号化の有無だけで決めてはいけません。脆弱性の開示方針、インシデント通知期限、監査ログ、再委託先、データセンター所在地、サポート窓口を確認し、自社の個人情報や契約上の要件に対応できるかを評価します。
無料版と有料版を比較する際は、管理機能、SSO・MFA連携、ログ取得、サポート範囲を実際に試します。SWiseはすべてのプランで14日間無料トライアルを利用できるため、多拠点会議での権限設定や議事録データの扱いを導入前に検証できます。
- 管理者が参加・録画・設定変更のログを取得できるか確認する
- 障害時と情報漏えい時の連絡窓口、通知条件を契約前に確認する
- 無料トライアルでは外部招待、権限変更、削除、ログ確認を試す
まとめ
Web会議の安全性は、URLに鍵を掛けるだけでは守れません。認証、権限、共有、録画、端末、通信、ログ確認をつなげて管理することで、Web会議セキュリティは実務に根付きます。まずは機密会議の設定と運用ルールから見直しましょう。
要点
- 会議URL・パスコード・待機室・MFAを組み合わせ、不正参加を防ぐ
- 画面共有と録画は、公開範囲・保存先・保持期限まで管理する
- 端末、Wi-Fi、VPN、利用者教育を含めて対策する
- 監査ログ、脆弱性対応、サポート体制を確認してサービスを選ぶ
自社の会議一覧を確認し、機密度の高い会議から参加権限、録画設定、保存期限を点検してください。多拠点での安全なコミュニケーション環境を検討する際は、SWiseの14日間無料トライアルで運用に合う設定を実際に確かめるとよいでしょう。
よくある質問
Q1. Web会議で最初に設定すべきセキュリティ対策は何ですか?
会議ごとのURLとパスコード、待機室、参加者認証を設定してください。社内会議ではSSOとMFAを加え、主催者以外の画面共有や録画を制限することが基本です。
Q2. 録画データはどのように管理すべきですか?
録画の目的、閲覧者、保存先、保持期限を会議前に決めます。不要になった録画はクラウドのごみ箱も含めて削除し、削除確認を記録してください。
Q3. 自宅やカフェから参加する場合の注意点は?
機密会議では管理された回線またはVPNを使い、フリーWi-Fiは避けます。周囲に音声や画面が見えない環境を選び、端末のOSと会議アプリを最新状態に保つことも重要です。
Q4. Web会議サービスを選ぶ際の確認項目は何ですか?
暗号化に加え、MFA・SSO連携、IP制限、監査ログ、録画管理、脆弱性開示方針、インシデント時の通知やサポート体制を確認します。無料トライアルで実際の管理画面を検証しましょう。
Q5. 参考にすべき公的な情報源はありますか?
IPAの「情報セキュリティ10大脅威」と、IPAが公開するWeb会議サービス利用時の注意事項が実務の基礎になります。自社が扱う個人情報や業界規制に応じ、契約先サービスの公式セキュリティ文書も併せて確認してください。